Jenkins集成阿里云IDaaS身份认证平台
在企业级 DevOps 平台治理中,集中化的身份与权限管控至关重要。本文记录如何将 Jenkins 与阿里云 IDaaS(应用身份服务 EIAM)通过 SAML 2.0 标准协议 对接,实现单点登录(SSO)以及基于 IDaaS 角色组的 Jenkins 细粒度权限自动映射。
一、阿里云 IDaaS 侧配置
在阿里云 IDaaS 控制台完成以下配置操作:
1.1 新增应用并选择协议
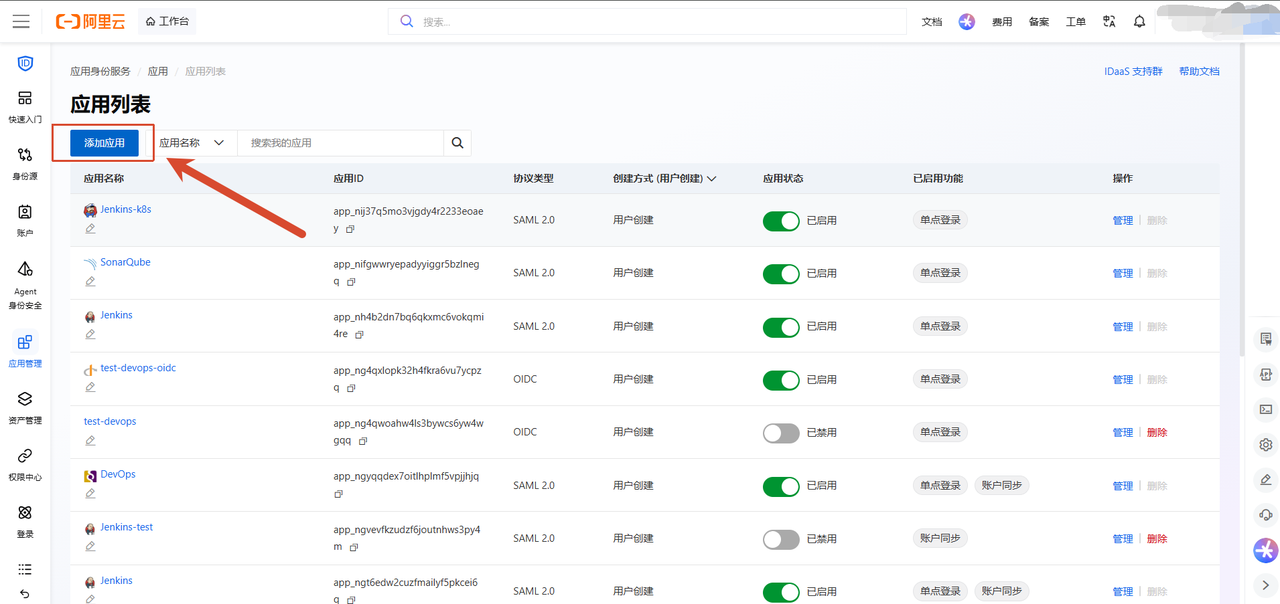
- 进入 应用管理 -> 应用列表,点击「添加应用」;
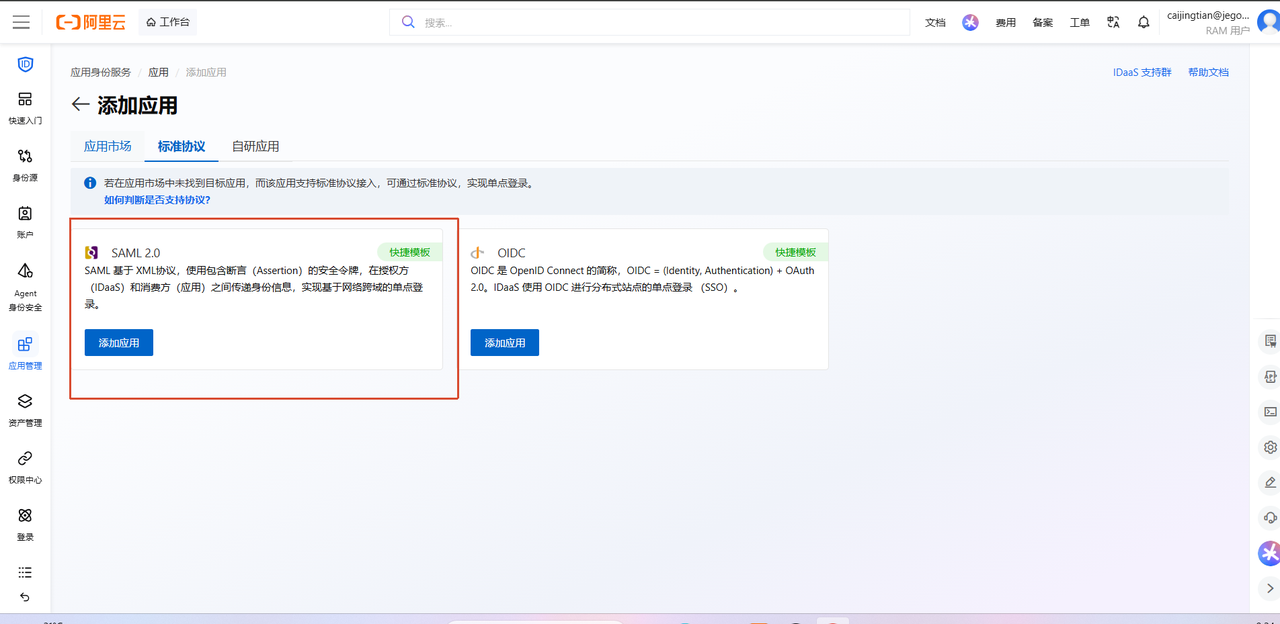
- 在标准协议列表中选择 SAML 2.0 标准协议。
1.2 填写基础应用信息
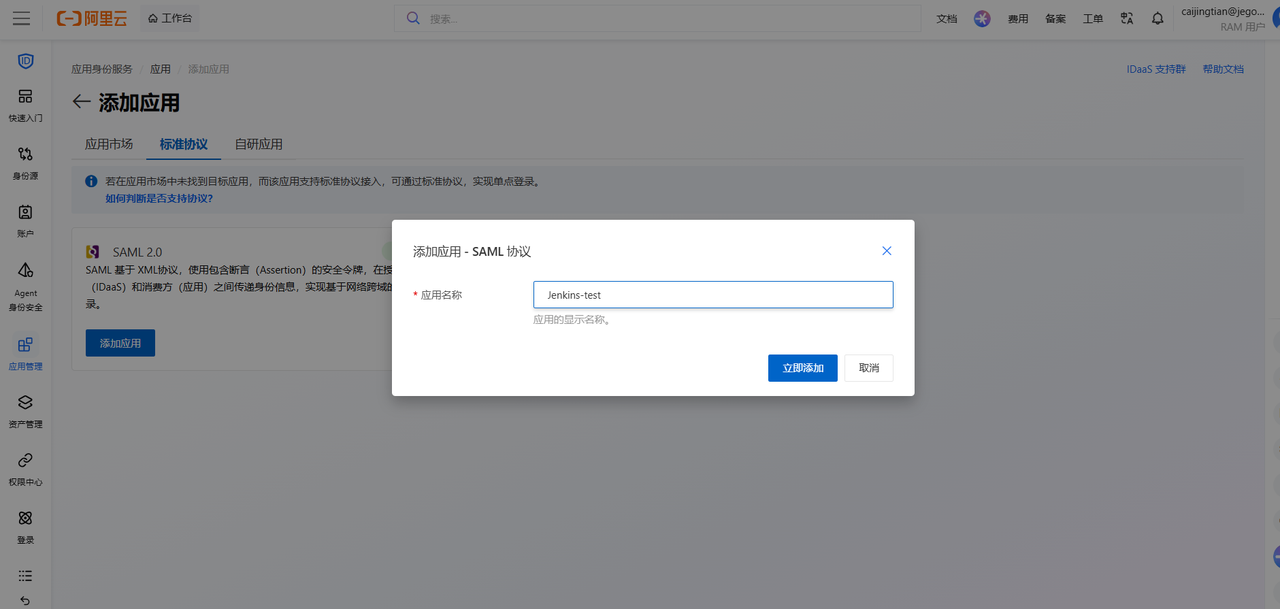
- 填写应用名称(例如
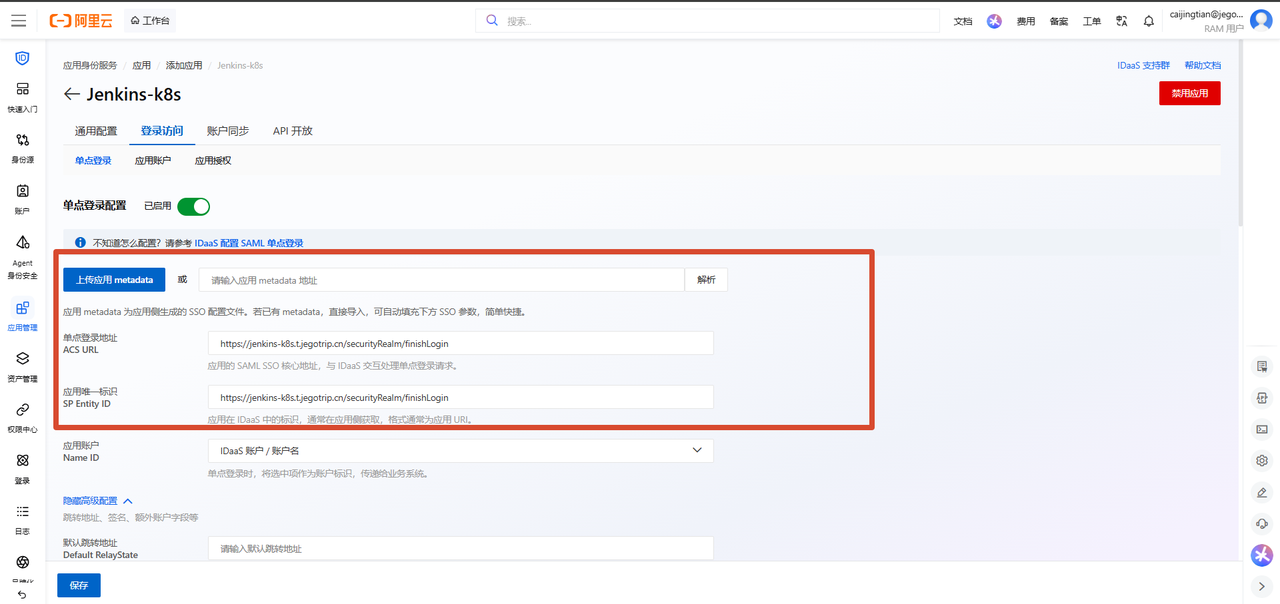
jenkins-k8s或jenkins-test); - 填写 Jenkins 的 ACS URL 地址与 SP Entity ID:
- ACS URL:
https://<jenkins域名>/securityRealm/finishLogin - SP Entity ID:
https://<jenkins域名>/securityRealm/finishLogin - 导入/上传 Jenkins 的 Metadata 文件(可直接访问 Jenkins 提供的元数据地址下载或导入:
https://<jenkins域名>/manage/securityRealm/metadata)。
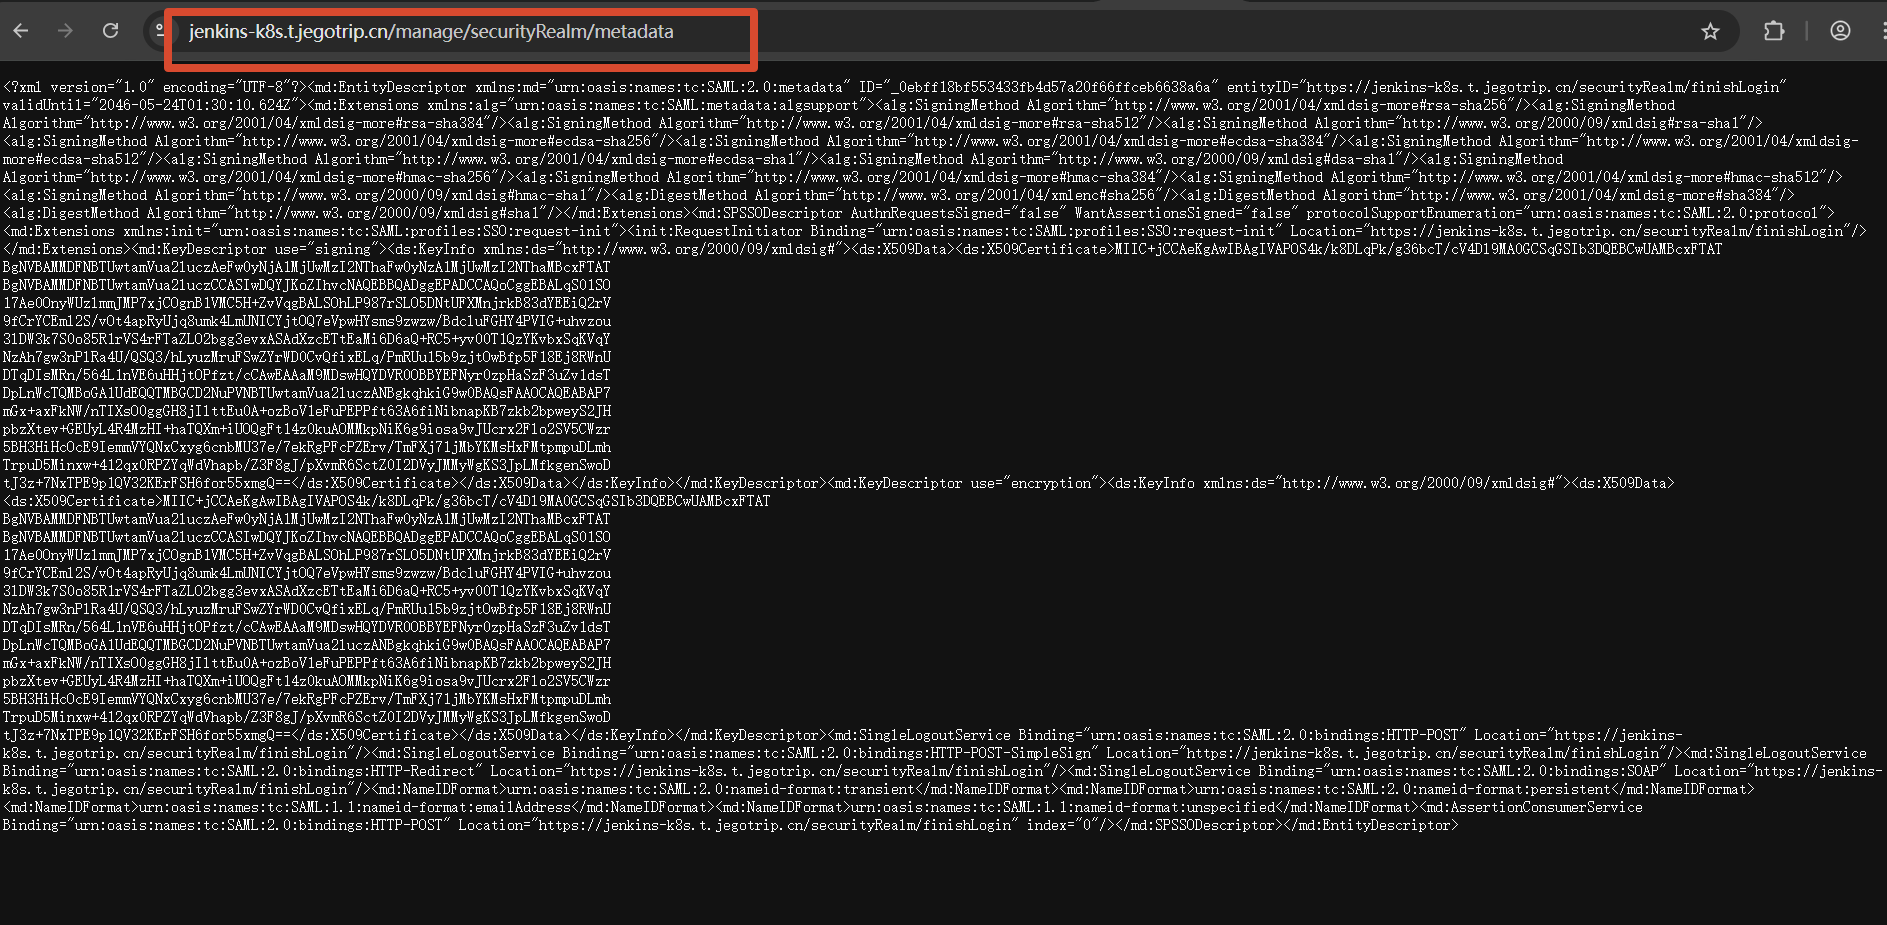
1.3 核心配置:SAML Attribute Statements 属性映射
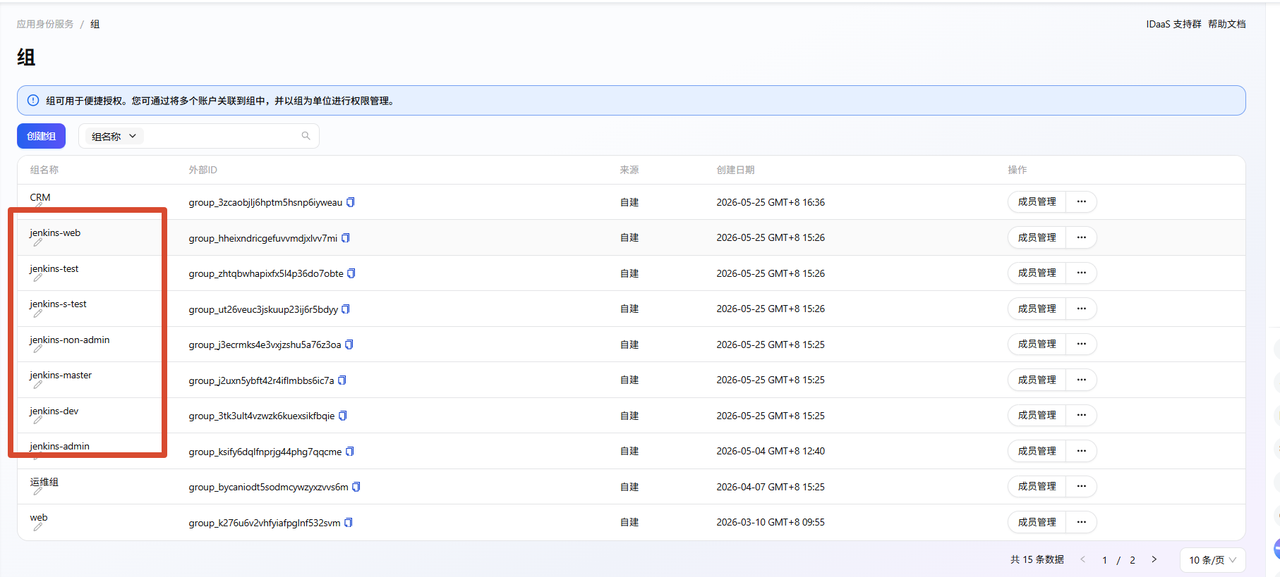
为了让 Jenkins 在用户登录时能够获知用户所属的角色组与邮箱,必须在 IDaaS 侧配置断言属性映射:
- 邮箱属性:
- 左侧属性名:
email - 右侧值:
user.email - 群组映射(关键):
- 左侧属性名:
group - 右侧值配置高级表达式:
text
   ArrayIndex(ArrayMap(ArrayFilter(user.groups, StartsWith(__item.groupName, "jenkins-")),__item.groupName),0)
表达式原理解析:
ArrayFilter(user.groups, StartsWith(__item.groupName, "jenkins-")):从当前用户的群组列表中,筛选过滤出所有以jenkins-开头的组名;ArrayMap(..., __item.groupName):提取出群组名称字符串数组;ArrayIndex(..., 0):取出匹配集合中的第一个组名作为断言属性传递给 Jenkins。
⚠️ 权限组配置特别注意:
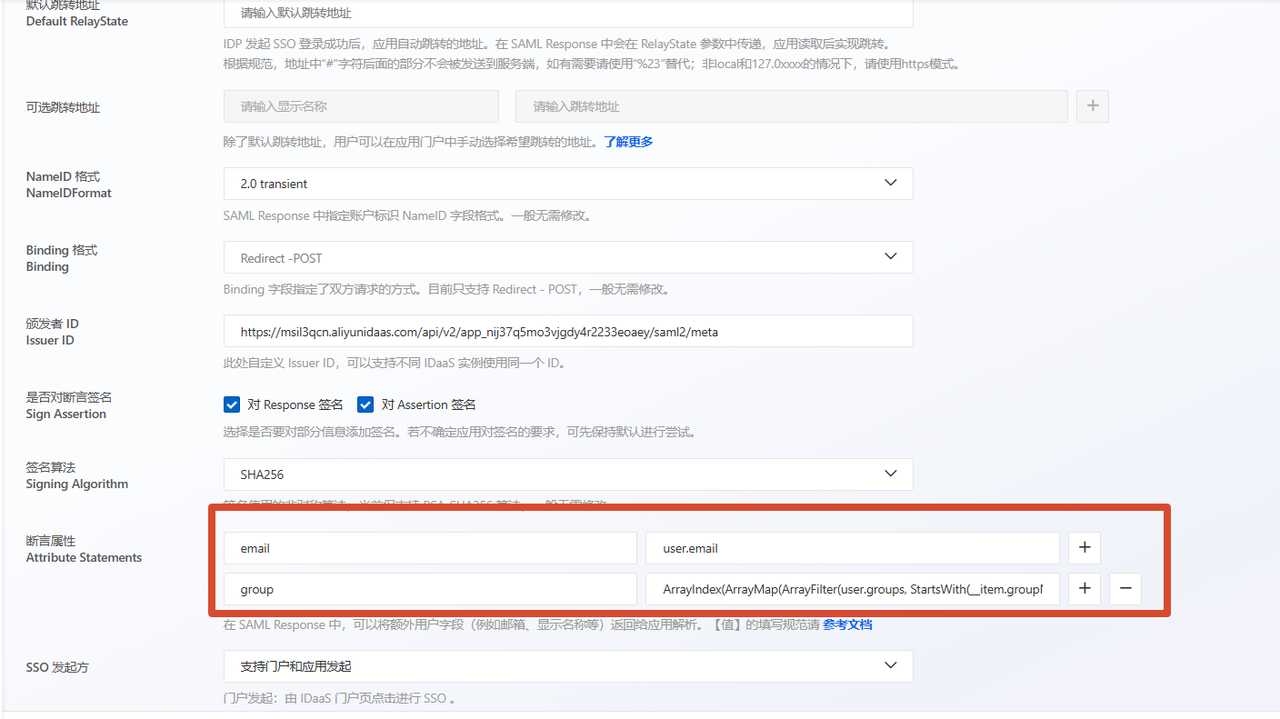
- 单组关联原则:一个用户只能关联一个以
jenkins-*开头的权限组。例如,用户若加入了jenkins-web,则不能再加入jenkins-dev等其他同类组,否则会导致权限冲突或认证失败; - 前后端组名一致:后续若需新增 Jenkins 角色组,需预先在 Jenkins 上配置好角色权限和组,然后在 IDaaS 上添加同名组并分配成员。
二、Jenkins 侧配置
2.1 配置 SAML 2.0 身份源
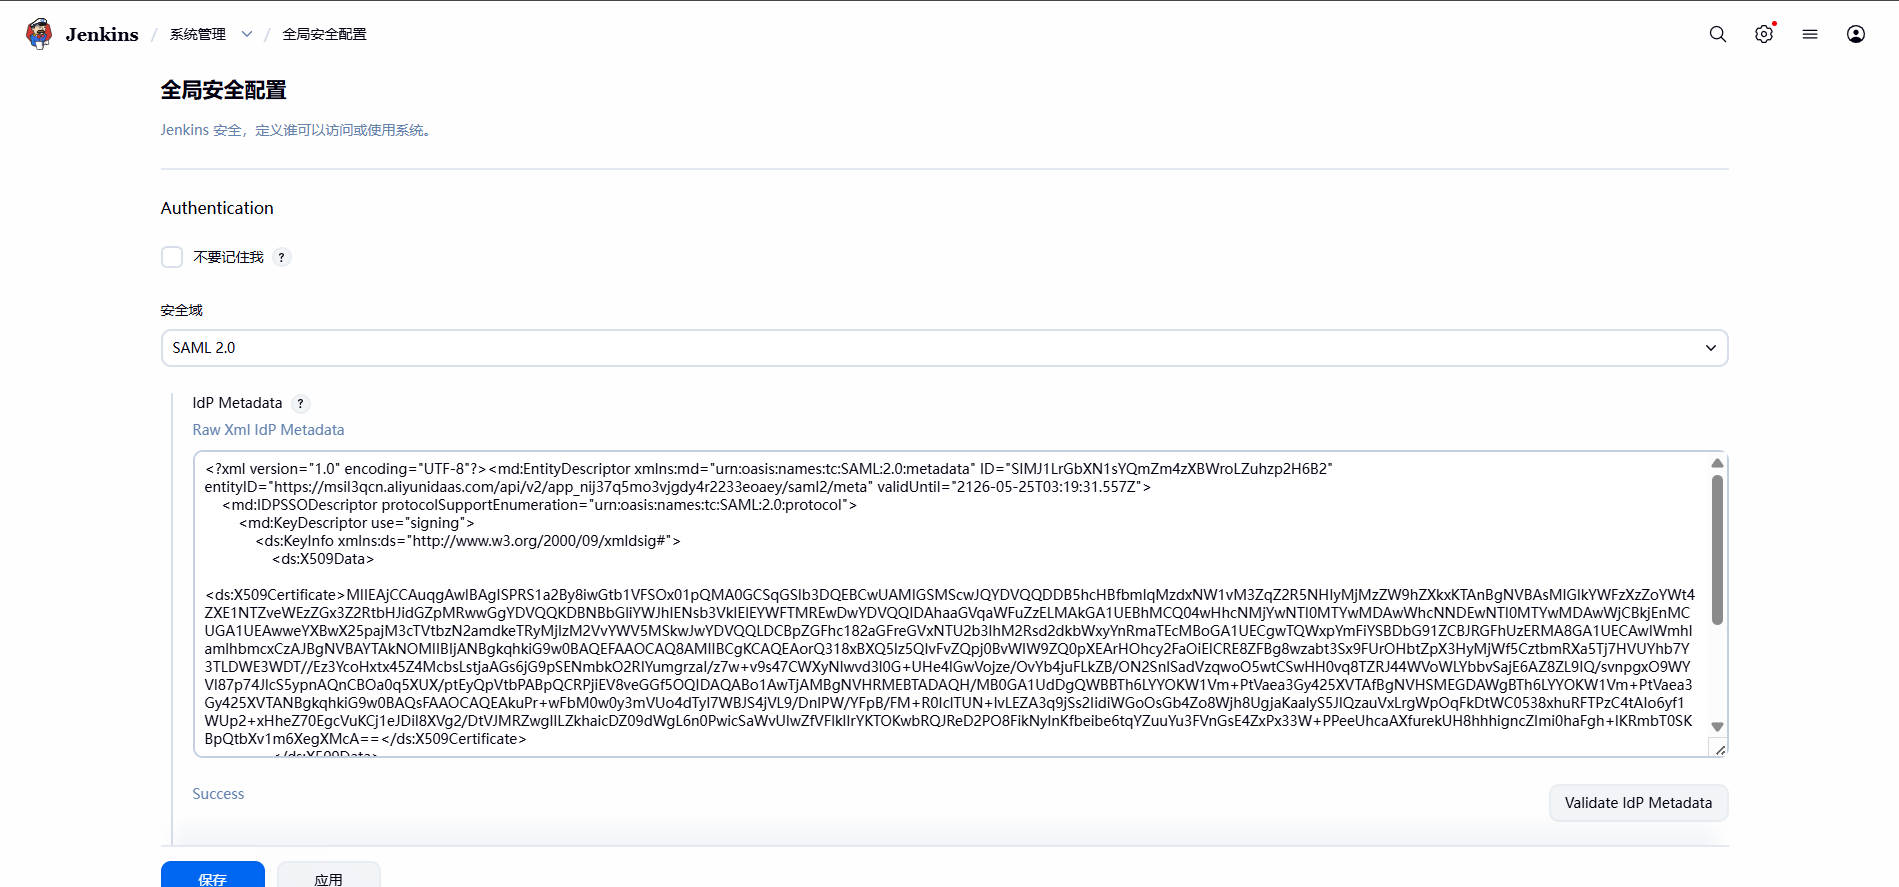
- 进入 Jenkins 系统管理 -> 全局安全配置 (Security);
- 在「安全域」中选择 SAML 2.0;
- 将阿里云 IDaaS 控制台提供的 IdP Metadata XML 内容完整复制并填入输入框中。
2.2 配置属性映射
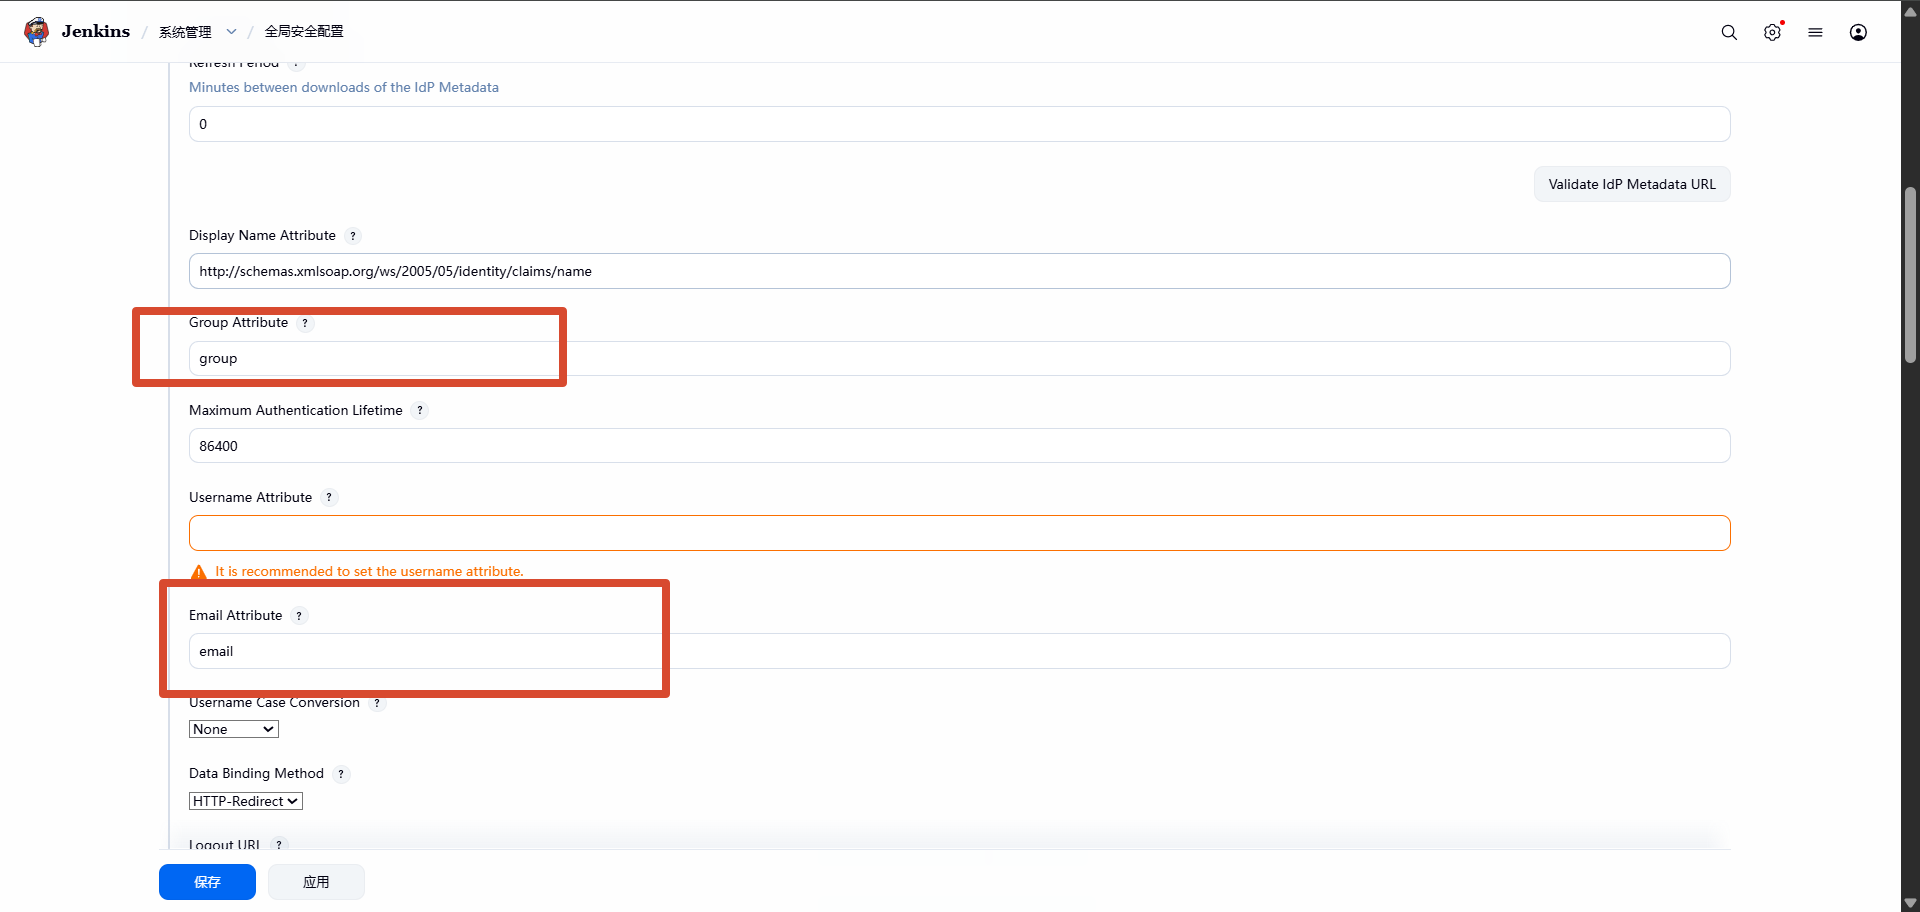
在 SAML 2.0 详细配置项中填写断言属性名称(必须与 IDaaS 侧左侧属性名完全一致):
* Group Attribute: group
* Email Attribute: email
提示:如果此处拼写错误,IDaaS 下发的组名将无法传递给 Jenkins,导致登录后没有任何权限。
2.3 配置基于角色的授权策略 (Role-Based Strategy)
- 在「授权策略」中选择 Role-Based Strategy 并保存应用;

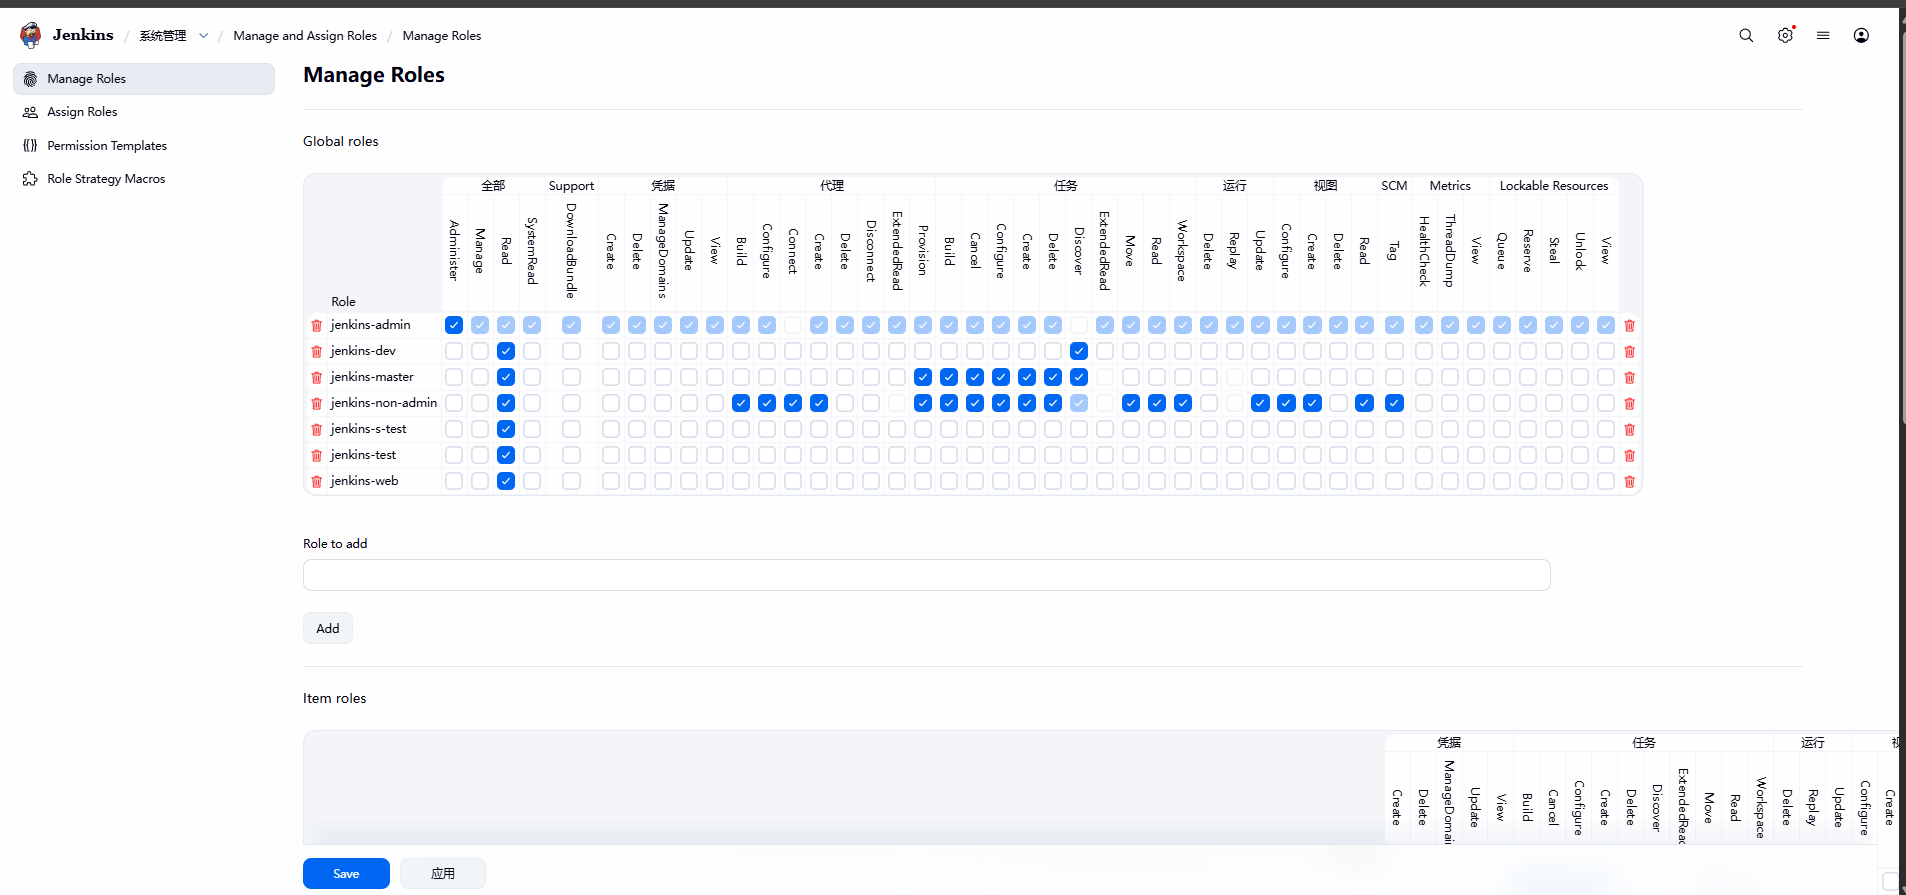
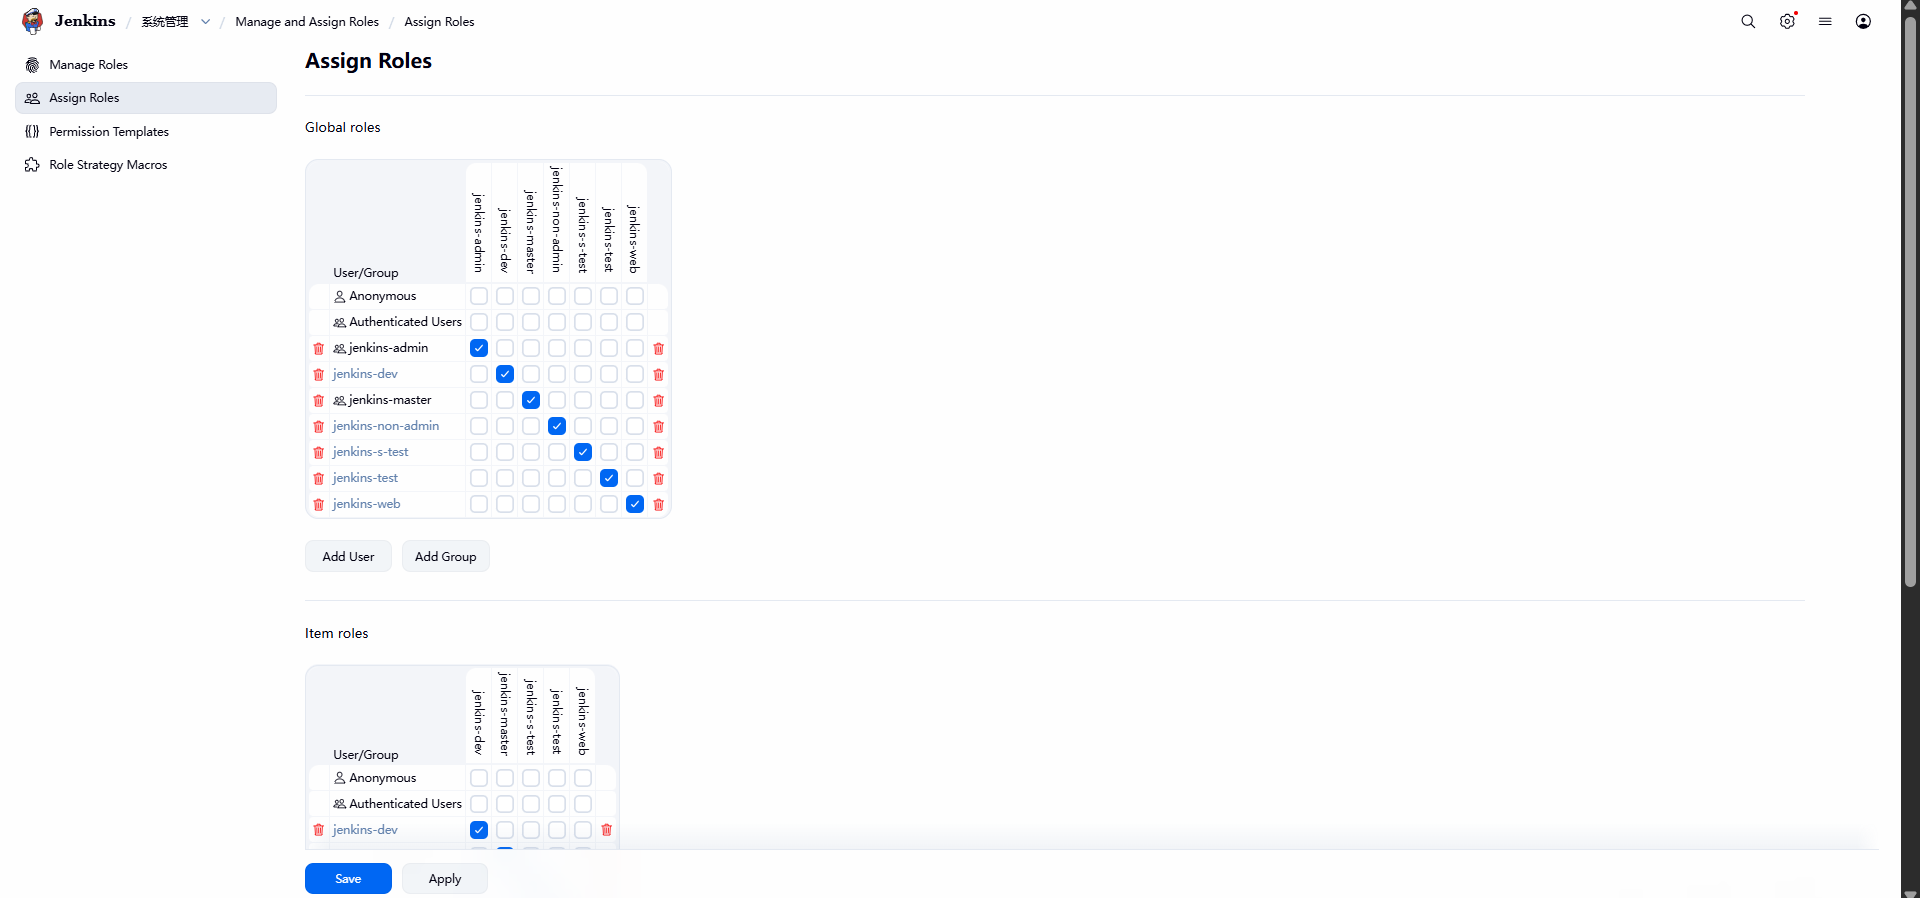
- 进入 系统管理 -> Manage and Assign Roles:
- Manage Roles:创建与 IDaaS 对应的角色,如
jenkins-admin、jenkins-dev、jenkins-master、jenkins-web等,并勾选分配具体操作权限; - Assign Roles:在 Global roles / Item roles 下添加对应的组名(如
jenkins-admin),勾选对应的角色模板进行绑定关联。
三、常见问题排查
3.1 登录成功后提示无权限 (Access Denied)
- 检查点 1:核对 IDaaS 用户的所属组,确认该用户是否加入了多个
jenkins-*开头的组,导致表达式返回了非预期的第一个组; - 检查点 2:检查 IDaaS 与 Jenkins 侧的
Group Attribute字段名是否一致(注意大小写敏感); - 检查点 3:确认 Jenkins 的 Assign Roles 列表中是否已为该组名称分配了 Global 基础只读或对应权限。